Befehlsübersicht
Das Terminal im Operation Center nimmt Befehle für Aufklärung, Angriff, Forensik und Systeminfo entgegen. Ein Ziel zu untersuchen oder diese Hilfe zu öffnen startet keinen Angriff; erst eine bestätigte Aktion ist maßgeblich. Die Tabelle listet alle verfügbaren Befehle mit ihrer Syntax.
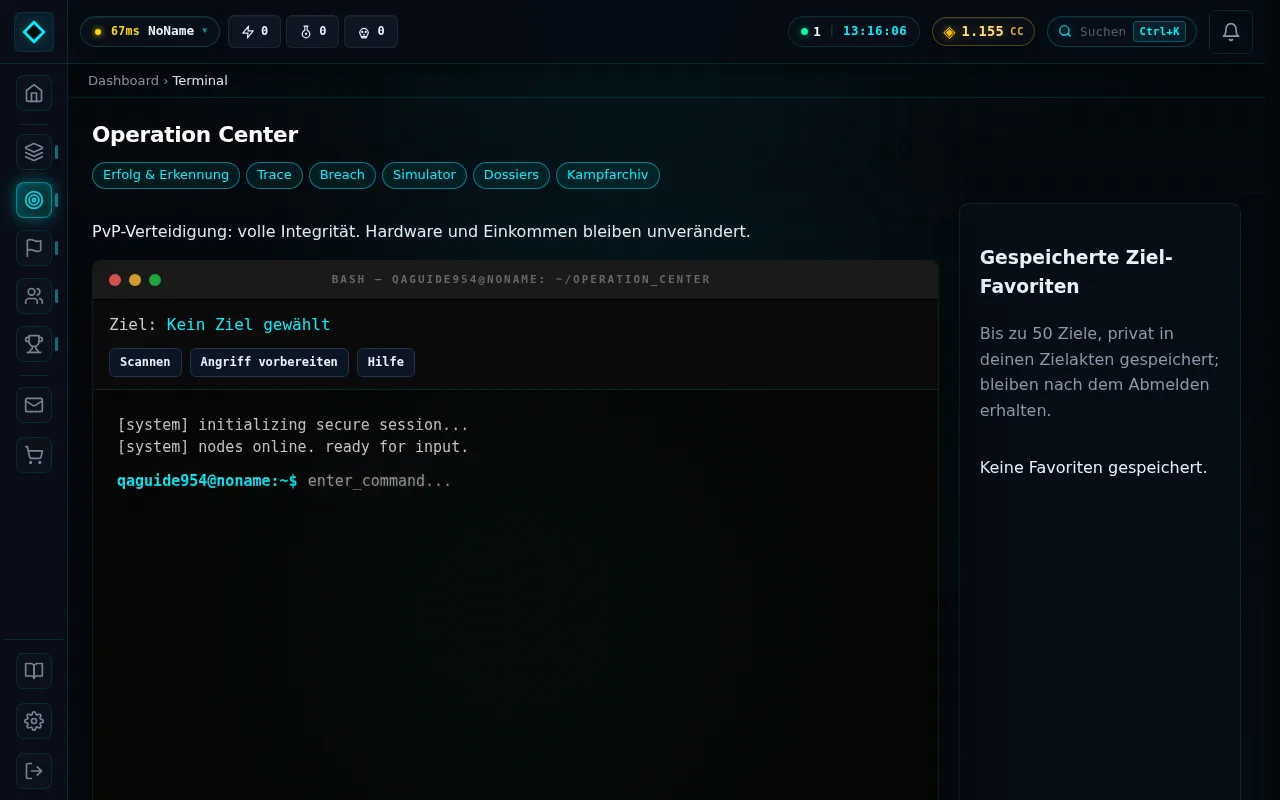
| Befehl | Beschreibung |
|---|---|
| attack <target> [opt] | Manueller Angriff mit Spezifikation des Moduls |
| clear | Terminal-Ausgabe leeren |
| help | Befehlsübersicht anzeigen |
| hping3 <target> | Paket-Flut zur Server-Lähmung (ddos) |
| implant <target> | Rootkit-Installation zur Überwachung |
| metasploit <target> | System-Exploit zur Hardware-Sabotage (breach) |
| nmap <target> | Öffentliche /24-Knotenliste, kein Portscan. Host-IP, Kurz-IP, Subnetznummer, Netzpräfix, .x, .* oder /24; andere Masken und Optionen werden abgewiesen. |
| probe <target> | Öffentliche /24-Knotenliste (nmap-Alias). Host-IP wählt ihr Subnetz; keine Ports und keine Optionen. |
| sqlmap <target> | Automatisierter Exploit zum CC-Absaugen (drain) |
| takeover <target> | Server dauerhaft übernehmen (auch: attack <target> takeover). Core-Framework 3, Zero-Day-Exploit 1, Gebühr auch bei Fehlschlag, Bestätigung mit confirm. |
| bounty | Darknet-Kopfgelder & Syndikatsaufträge anzeigen |
| ifconfig | Netzwerk-Konfiguration des eigenen Servers anzeigen |
| uptime | Sitzungslaufzeit seit der letzten Anmeldung anzeigen; kein historisches Accountalter. |
| whois [target] | Spieler-Informationen und Rang abrufen |
| breach | Breach-Minispiel als Übungsrätsel öffnen (ohne Ziel, ohne Spielwirkung). |
| netstat | Aktive Netzwerkverbindungen und Angriffs-Logs |
| ps | Laufende Prozesse (Upgrades, Forschung) anzeigen |
| scrub <log_id> | Eigene digitale Angriffs-Spuren auf Fremdsystemen verwischen |
| top | Top-Spieler-Ranking in Echtzeit |
| trace <log_id> | Forensische Analyse und Rekonstruktion fremder Angreifer-IPs |
| upgrade [hardware] | Hardware-Upgrade starten oder Übersicht anzeigen |